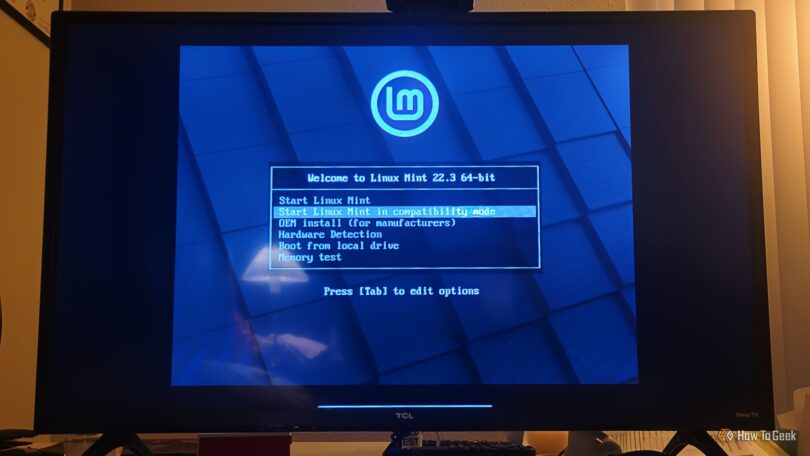

لینوکس میتواند سیستمعاملی پیچیده برای استفاده باشد و حتی توزیعی سبک مثل مینت (Mint) هم به اندازهای که آدمها ادعا میکنند آسان نیست. در آن نکات و مسائل بیشتری نهفته است و وقتی چیزی از کار بیفتد، موضوع کلافهکننده میشود؛ چراکه ویندوز ابزارهای راهنمای داخلی فراوانی دارد و کاربران تازهکار در نهایت باور میکنند کامپیوترشان را خراب کردهاند. پیش از آنکه یک سیستمعامل کاملاً جدید نصب کنید و همهچیز را از دست بدهید، ممکن است راهی برای دور زدن این مشکل وجود داشته باشد.
بوت شما یک زنجیره است و میتواند پاره شود
GRUB به شما اجازه میدهد پیش از آنکه همهچیز خراب شود، وارد عمل شوید
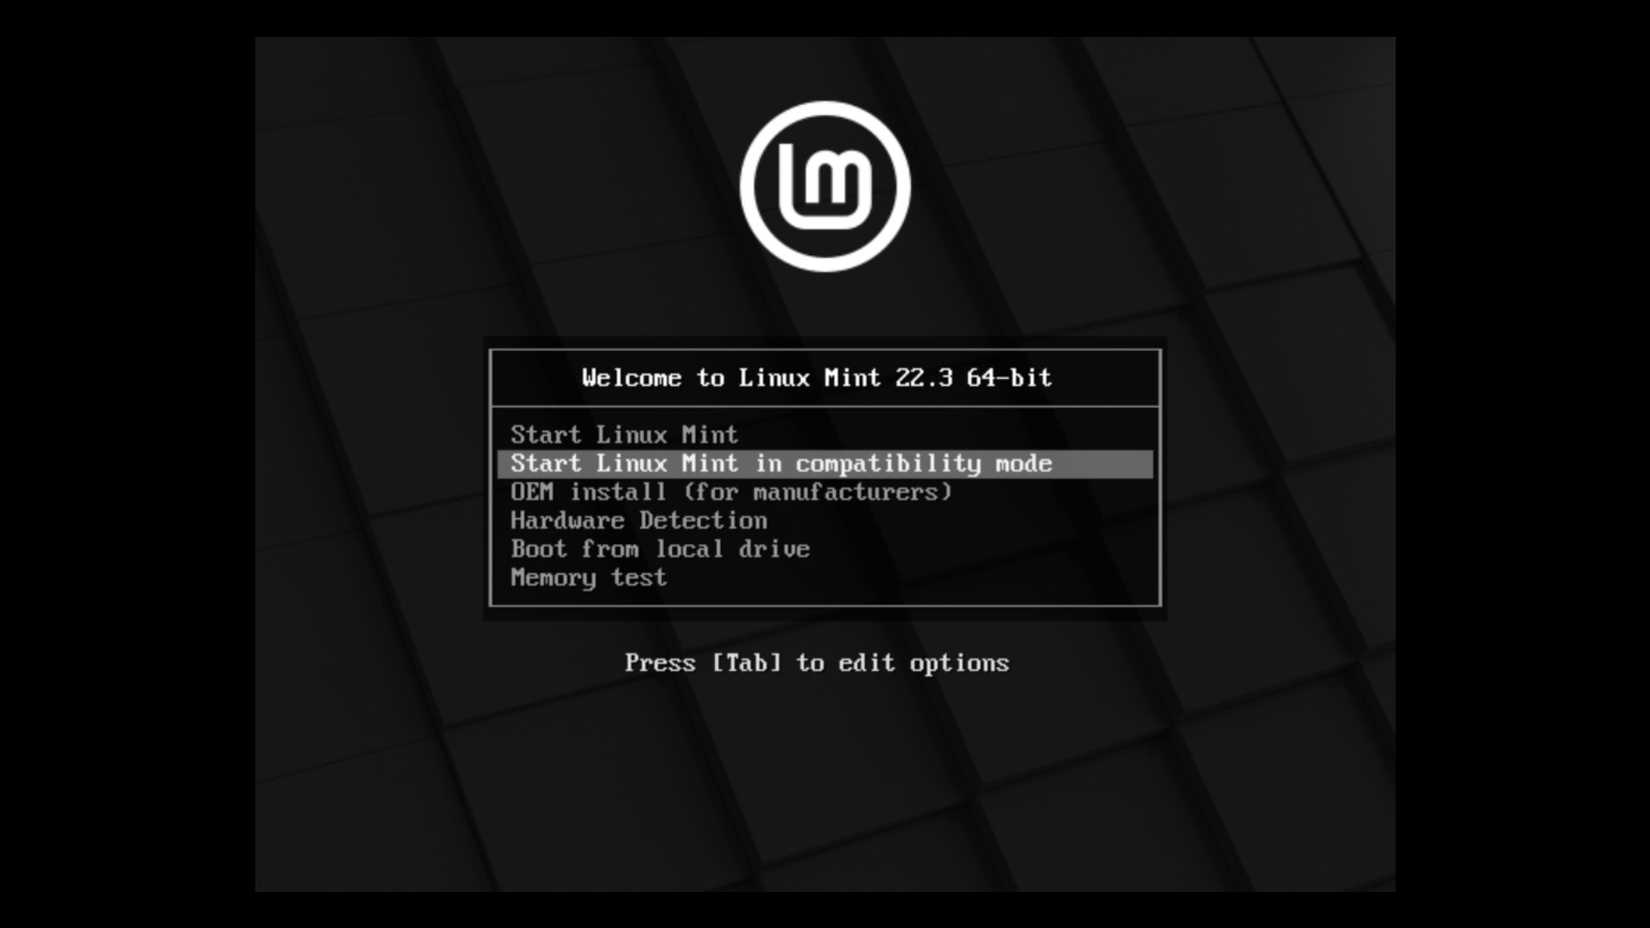
من هرگز به فرآیند بوت شدن لینوکس فکر دوم نمیکردم چون تصور میکردم خیلی شبیه ویندوز است. دکمه پاور را میزنید، کمی صبر میکنید و صفحه ورود ظاهر میشود. اما در آن چند ثانیه اتفاقات زیادی رخ میدهد و بهتر است ترتیب کلی آن را بدانید، زیرا هر خرابی بوت در واقع فقط به اشتباه رفتن یکی از همین مراحل است.
ابتدا، فرمویر راهاندازی میشود و بررسیهای خودش را انجام میدهد. در یک سیستم UEFI مدرن، فرمویر به دنبال یک پارتیشن کوچک به نام پارتیشن سیستم EFI میگردد و بوتلودر را از آن بارگذاری میکند. وظیفه بوتلودر این است که مقداری حافظه رزرو کند، به هسته یک نقشه تقریبی از اینکه چه چیزی کجا قرار دارد بدهد و کار را ادامه دهد. سپس هسته کارهای پایه خودش را آغاز میکند، مانند مدیریت حافظه و پردازش سیگنالهای سختافزار شما.
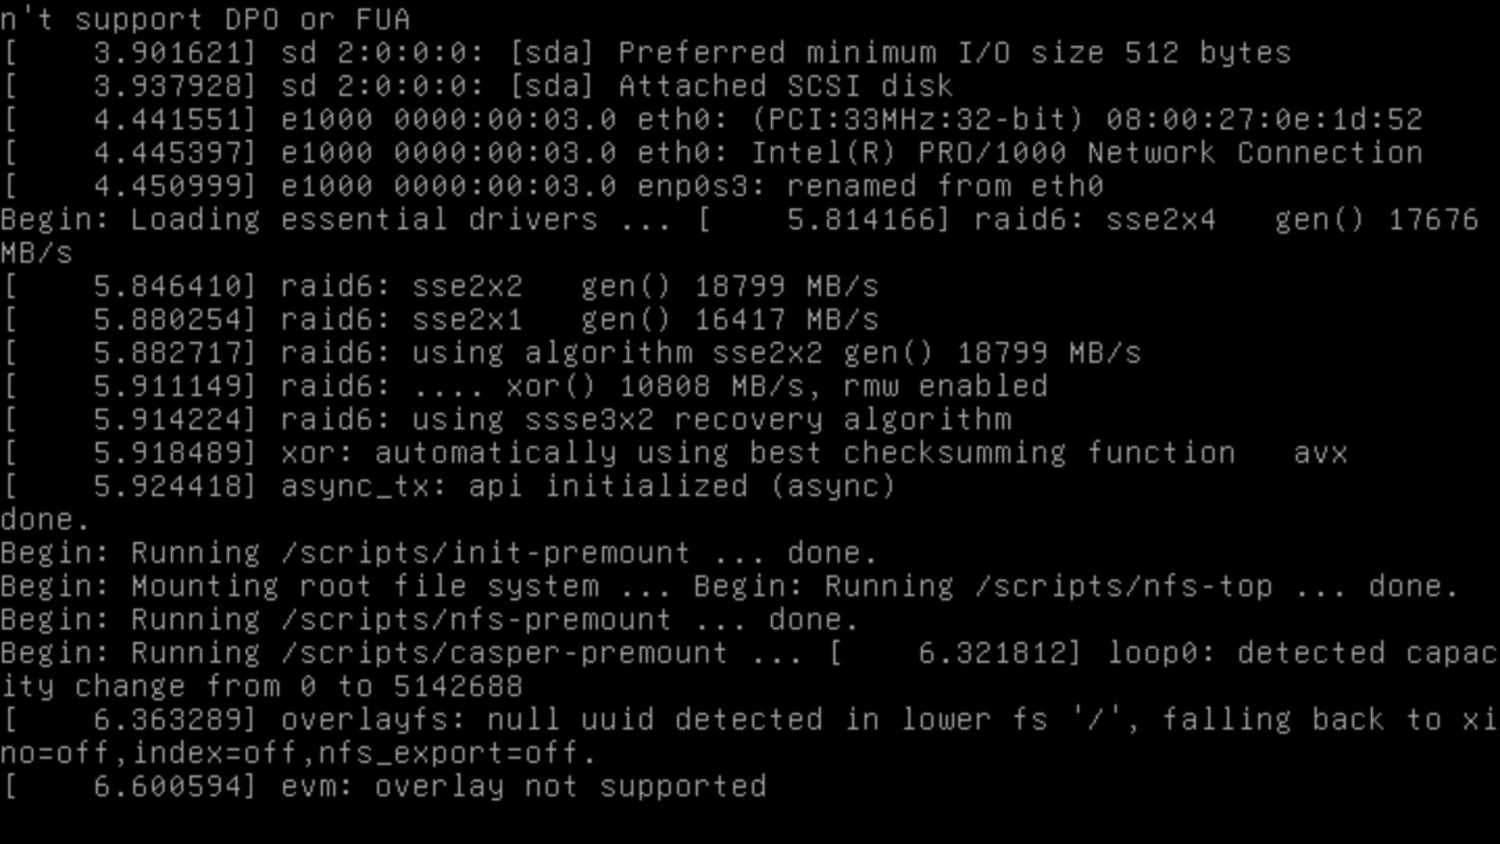
هسته پیش از آنکه بتواند فایلسیستم واقعی شما را ببیند راهاندازی میشود، و لینوکس از یک فایلسیستم موقت و کوچک به نام initramfs استفاده میکند که در RAM بارگذاری میشود. این فایلسیستم فقط ابزارهای لازم برای بارگذاری درایورهای فضای ذخیرهسازی، باز کردن قفل دیسک رمزنگاریشده و پیدا کردن پارتیشن ریشه را دارد. وقتی پارتیشن ریشه پیدا شد، سیستم به فایلسیستم واقعی سوییچ میکند و systemd (یا هر init دیگری که توزیع شما استفاده میکند) را به عنوان نخستین فرآیند اجرا میکند که معمولاً با نام PID 1 شناخته میشود.
این موضوع برای اکثر مردم خستهکننده است، اما اگر یکی از حلقههای این زنجیره پاره شود، همهچیز به هم میریزد. یک بهروزرسانی بد هسته میتواند باعث شود درایور فضای ذخیرهسازی از initramfs حذف شود، و در نتیجه فرآیند بوت فقط منتظر دیسکی میماند که هرگز ظاهر نمیشود. حتی تداخل یک درایور گرافیکی با درایور متنباز Nouveau هم میتواند باعث شود به یک صفحه خالی بدون هیچ اعلانی خیره شوید.
اینجاست که GRUB وارد عمل میشود. این بوتلودر دقیقاً بین فرمویر و هسته قرار دارد و همین موضوع آن را به مکانی مناسب برای مداخله تبدیل میکند، قبل از اینکه بخشهای خراب اجرا شوند. بسیاری از توزیعها منوی GRUB را با زمانبندی صفر ثانیهای مخفی میکنند، اما نگه داشتن کلید Shift یا فشردن مکرر Esc بلافاصله پس از اتمام کار فرمویر میتواند مؤثر باشد؛ این بستگی به سختافزار شما دارد.
بهمحض اینکه منو ظاهر شد، ورودی مورد نظرتان را هایلایت کنید و کلید E را فشار دهید. در این حالت خط فرمان کرنل را خواهید دید که معمولاً خطی است که با «linux» آغاز میشود و شامل مواردی مانند root=، ro، quiet و splash است. اگر پیش از بوت، آن خط را تغییر دهید، میتوانید درایور خراب را غیرفعال کنید، از سرویس معیوب عبور کنید یا کل فرآیند بوت را به مقصد دیگری هدایت کنید؛ و همه اینها بدون نیاز به فلش USB.
پارامترهای کرنل باعث میشوند از بوت خراب عبور کنید
شل روت شما بهصورت فقطخواندنی راهاندازی میشود
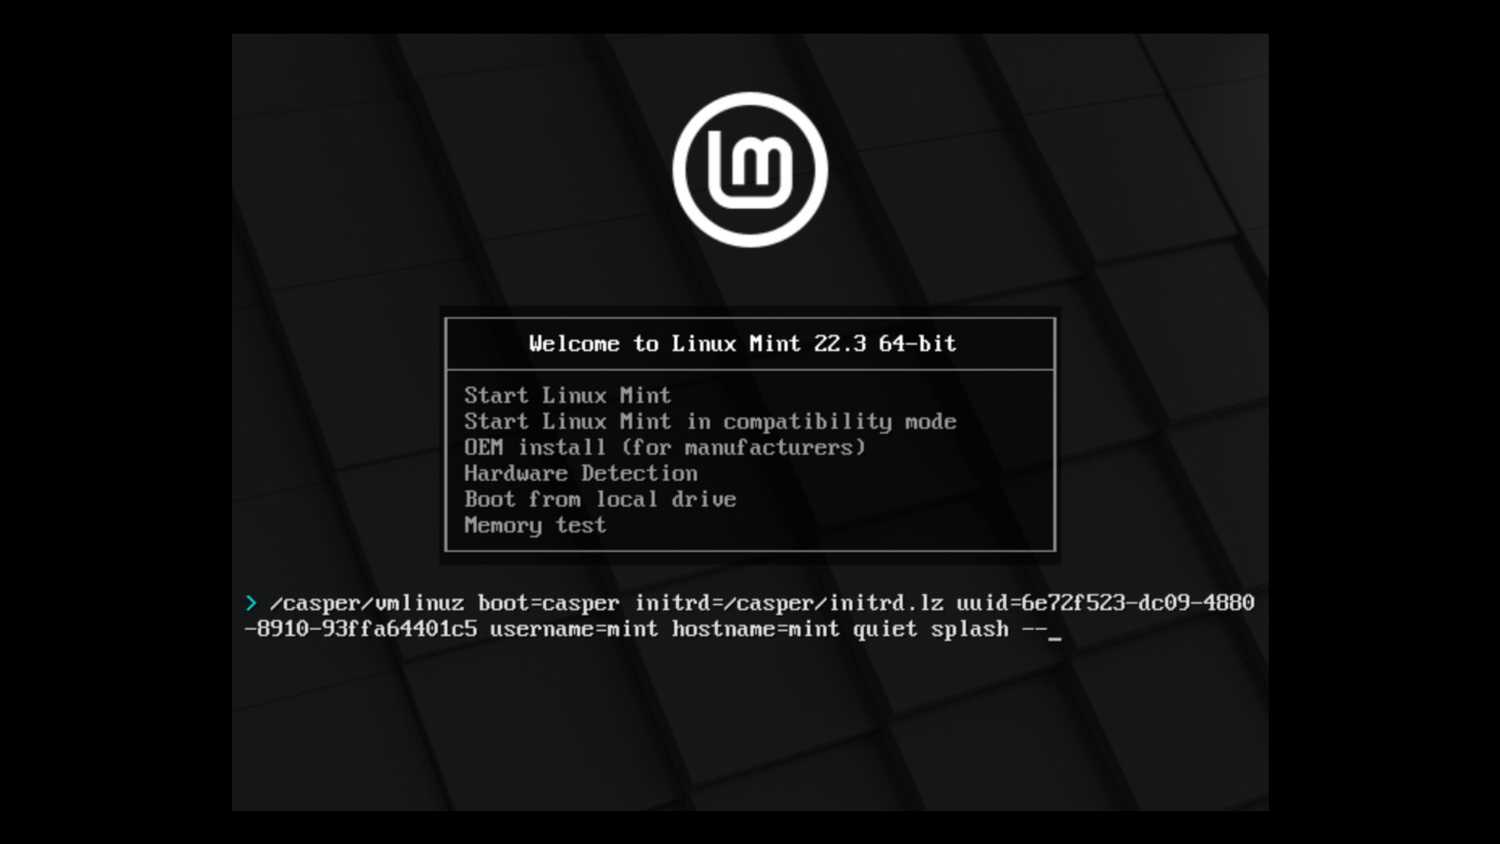
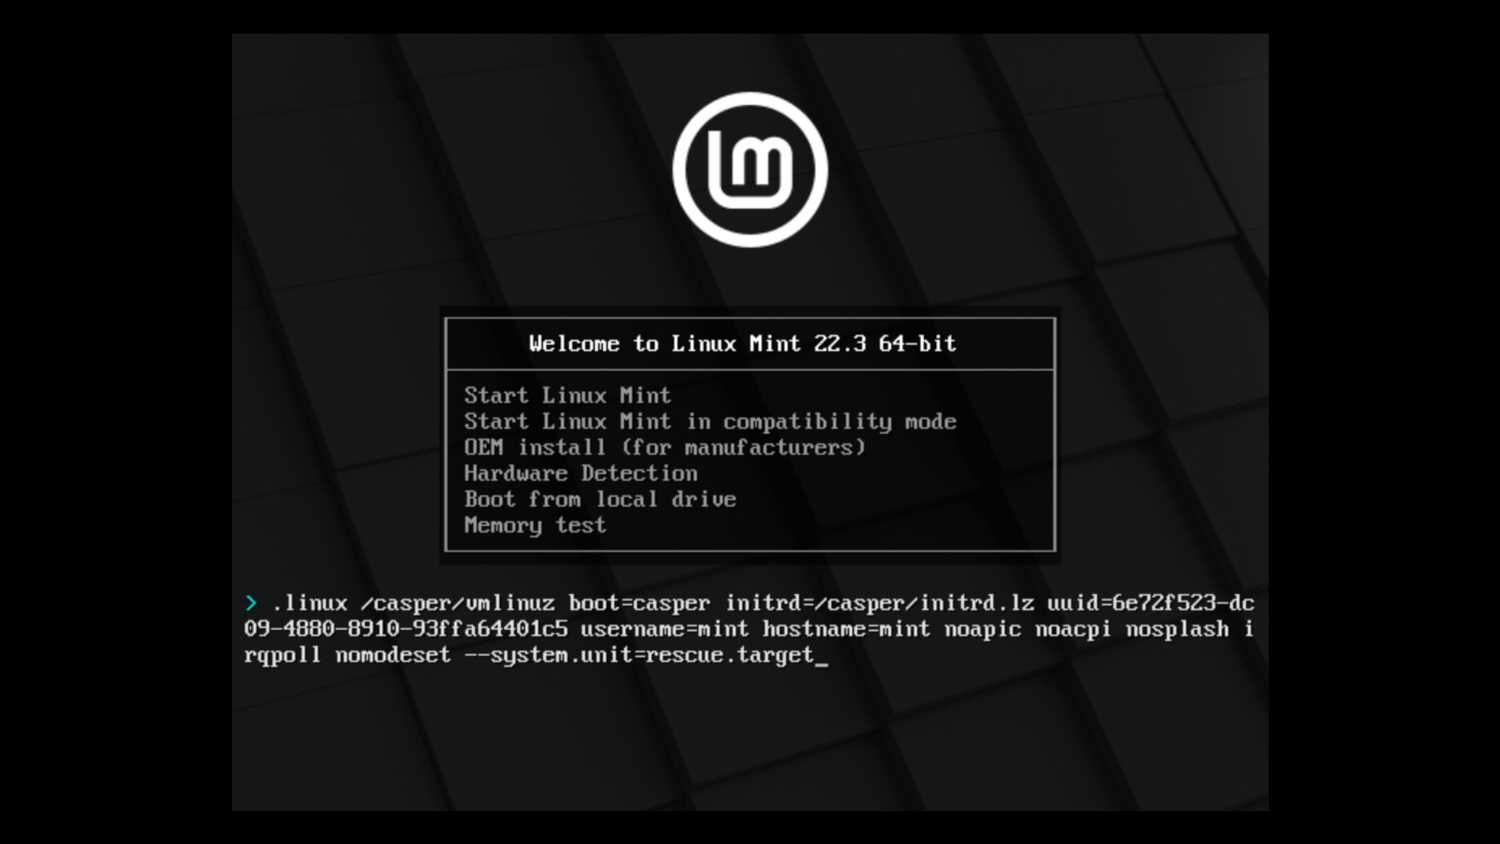
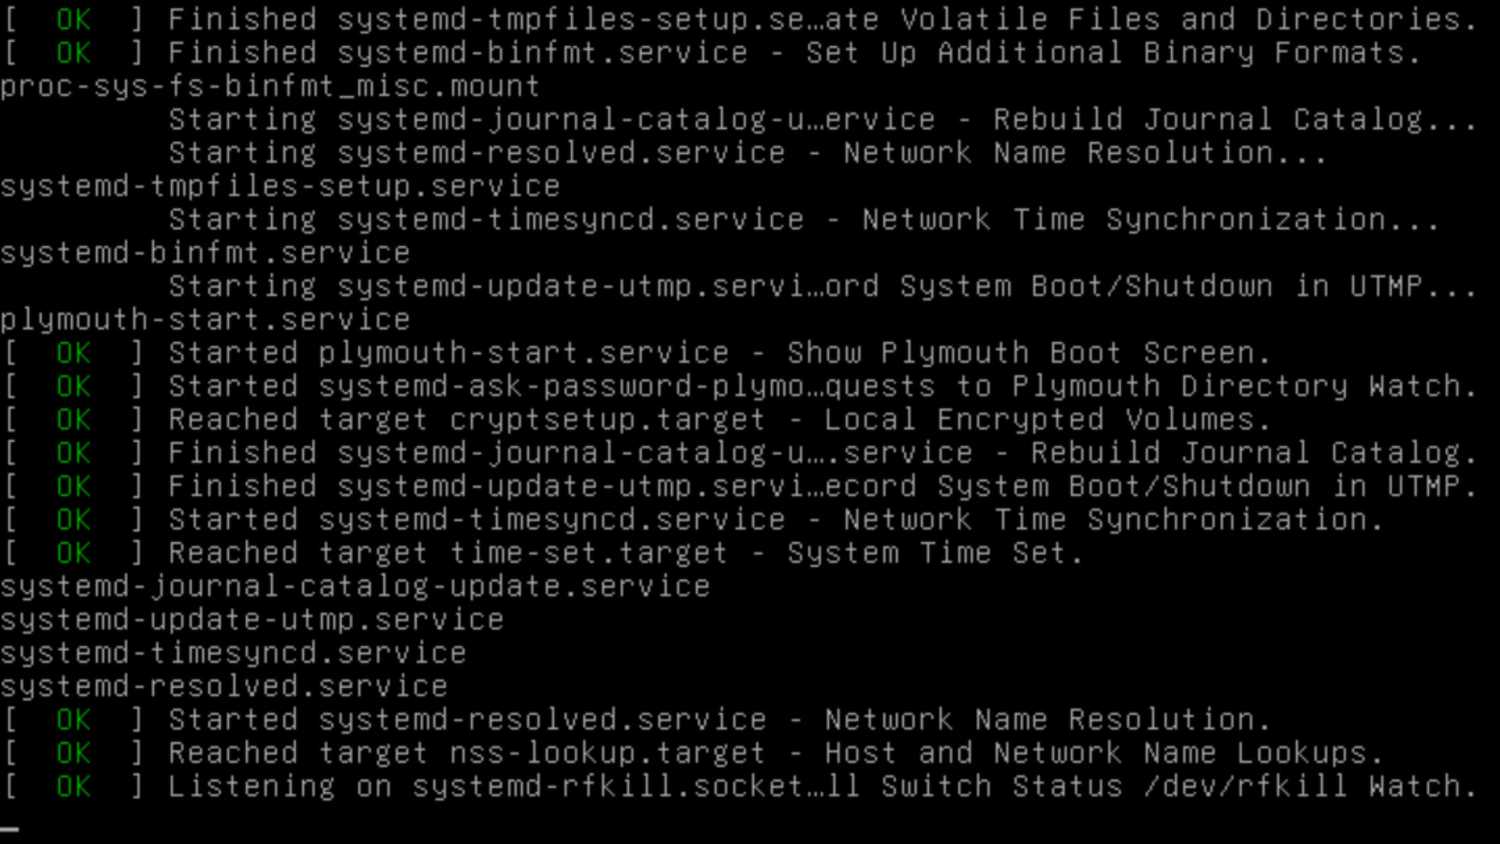
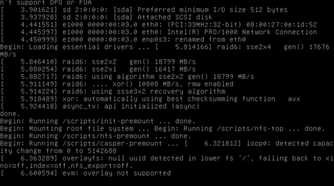
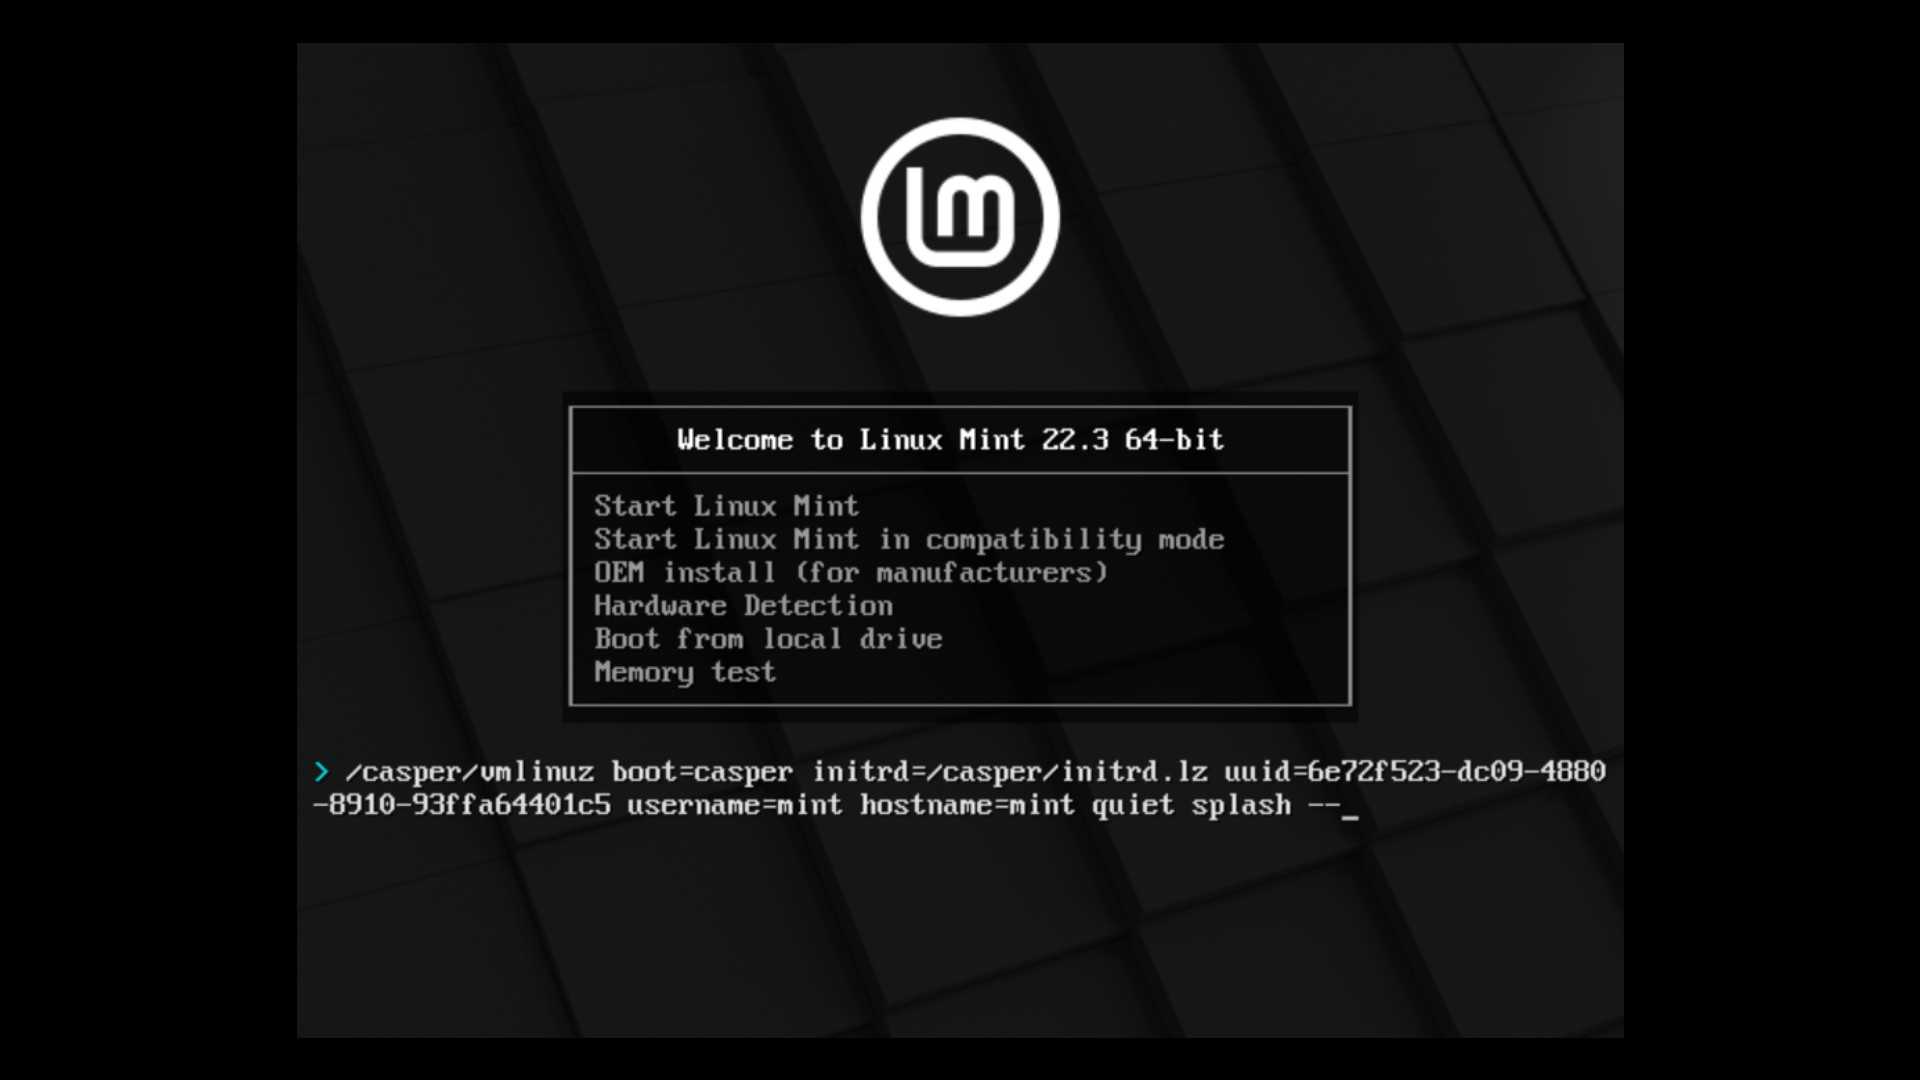
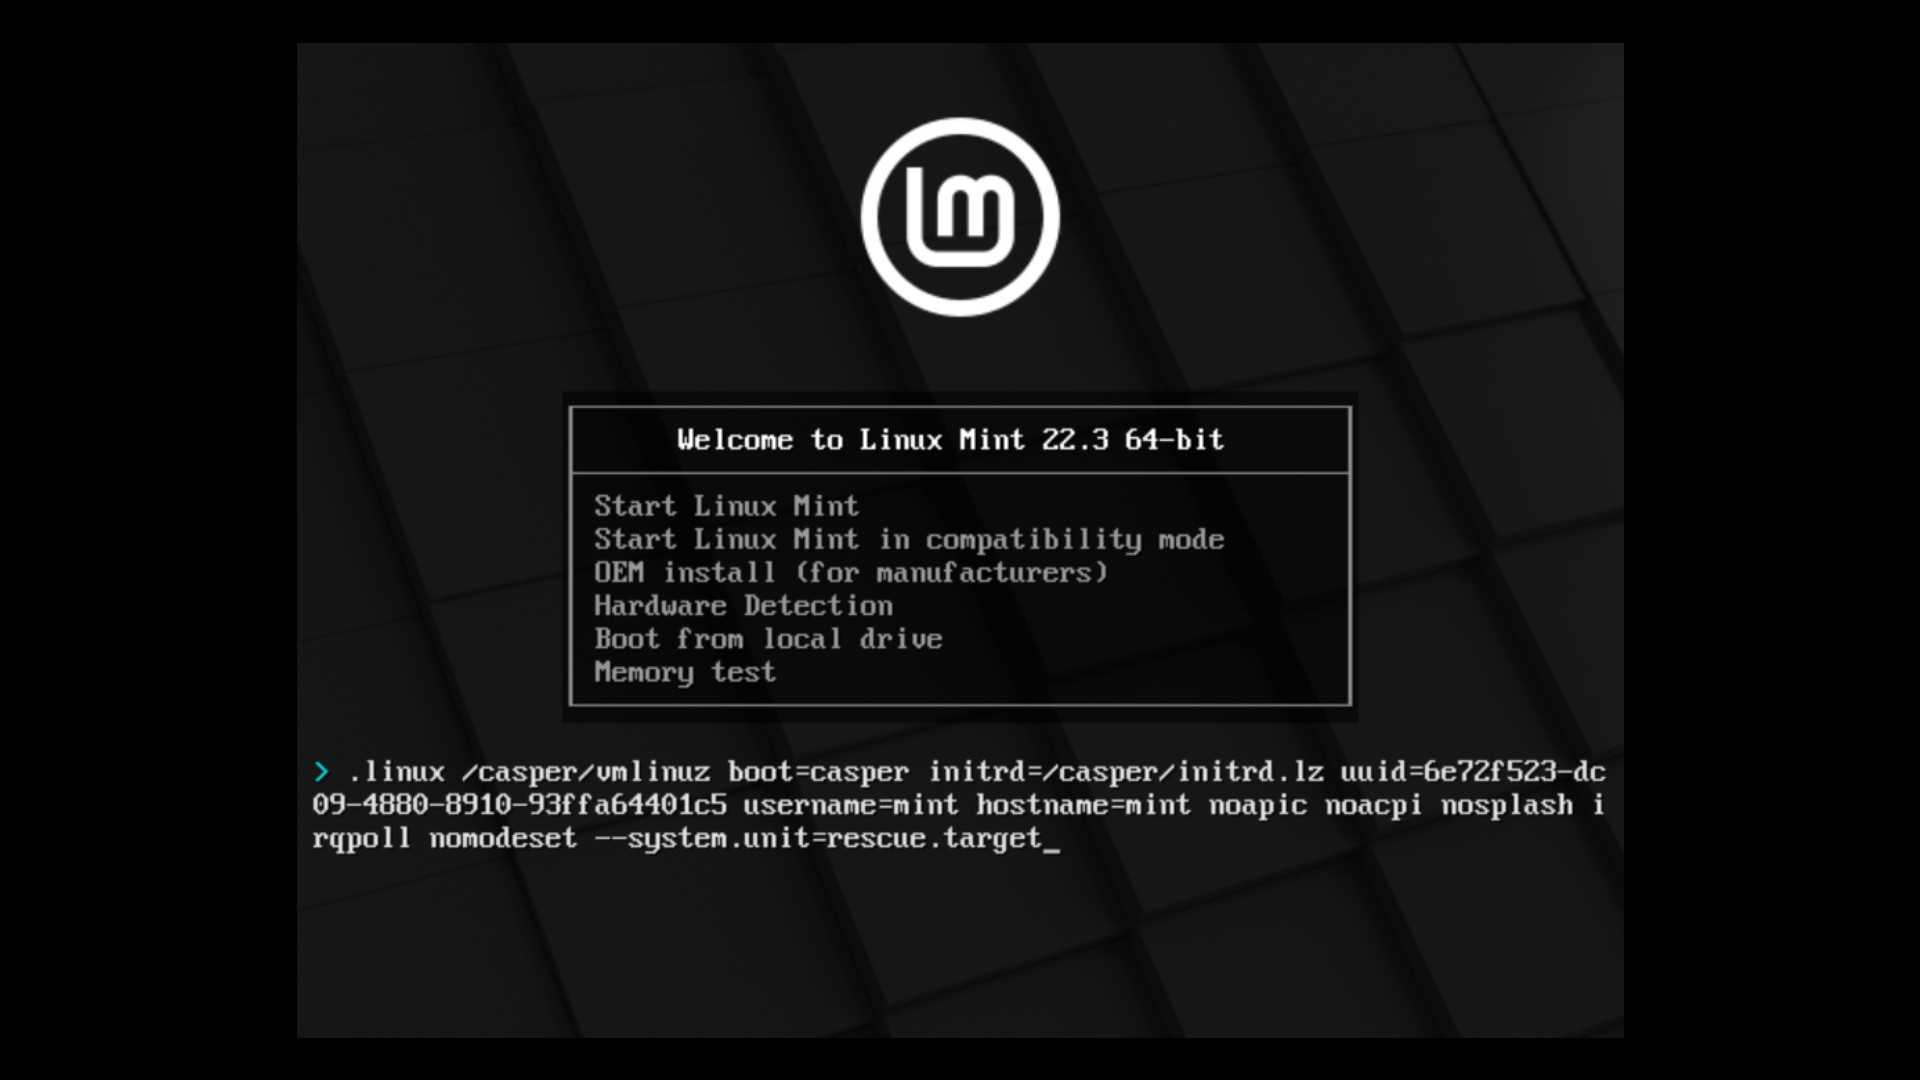
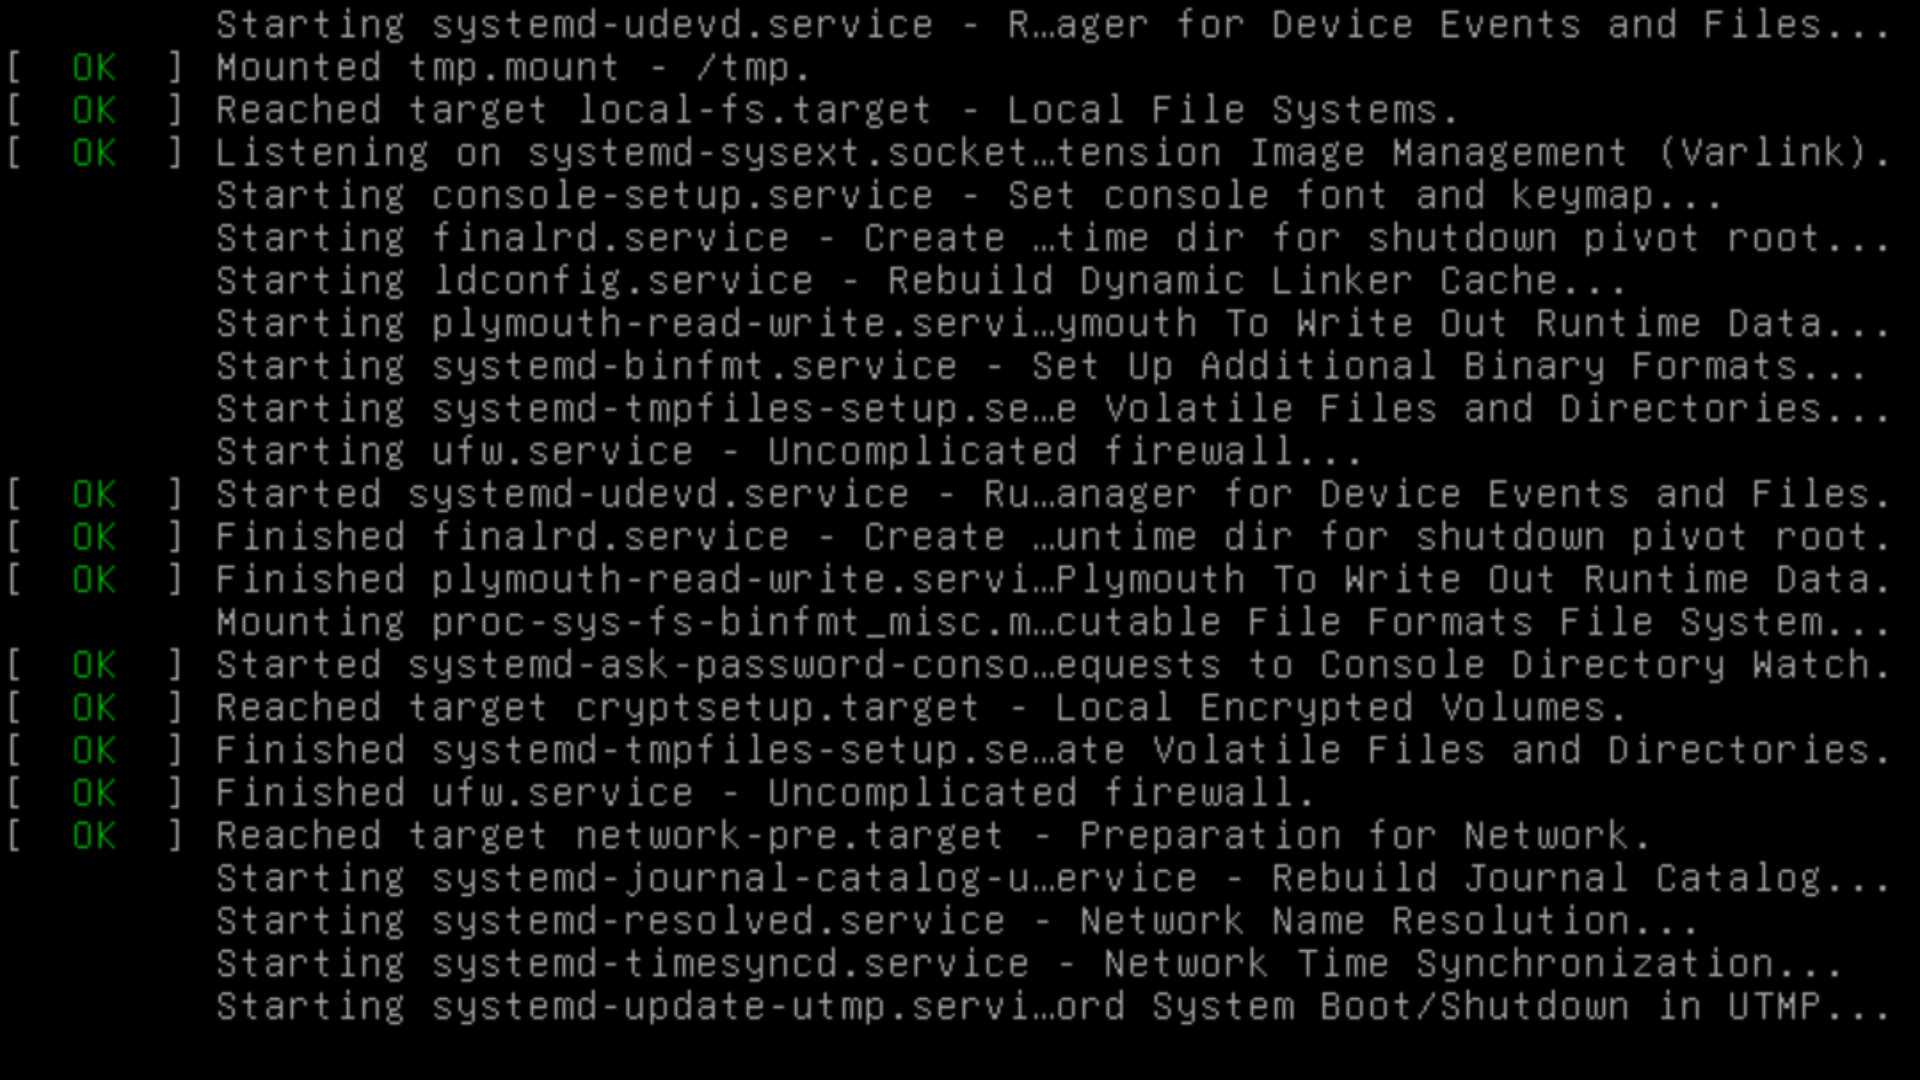
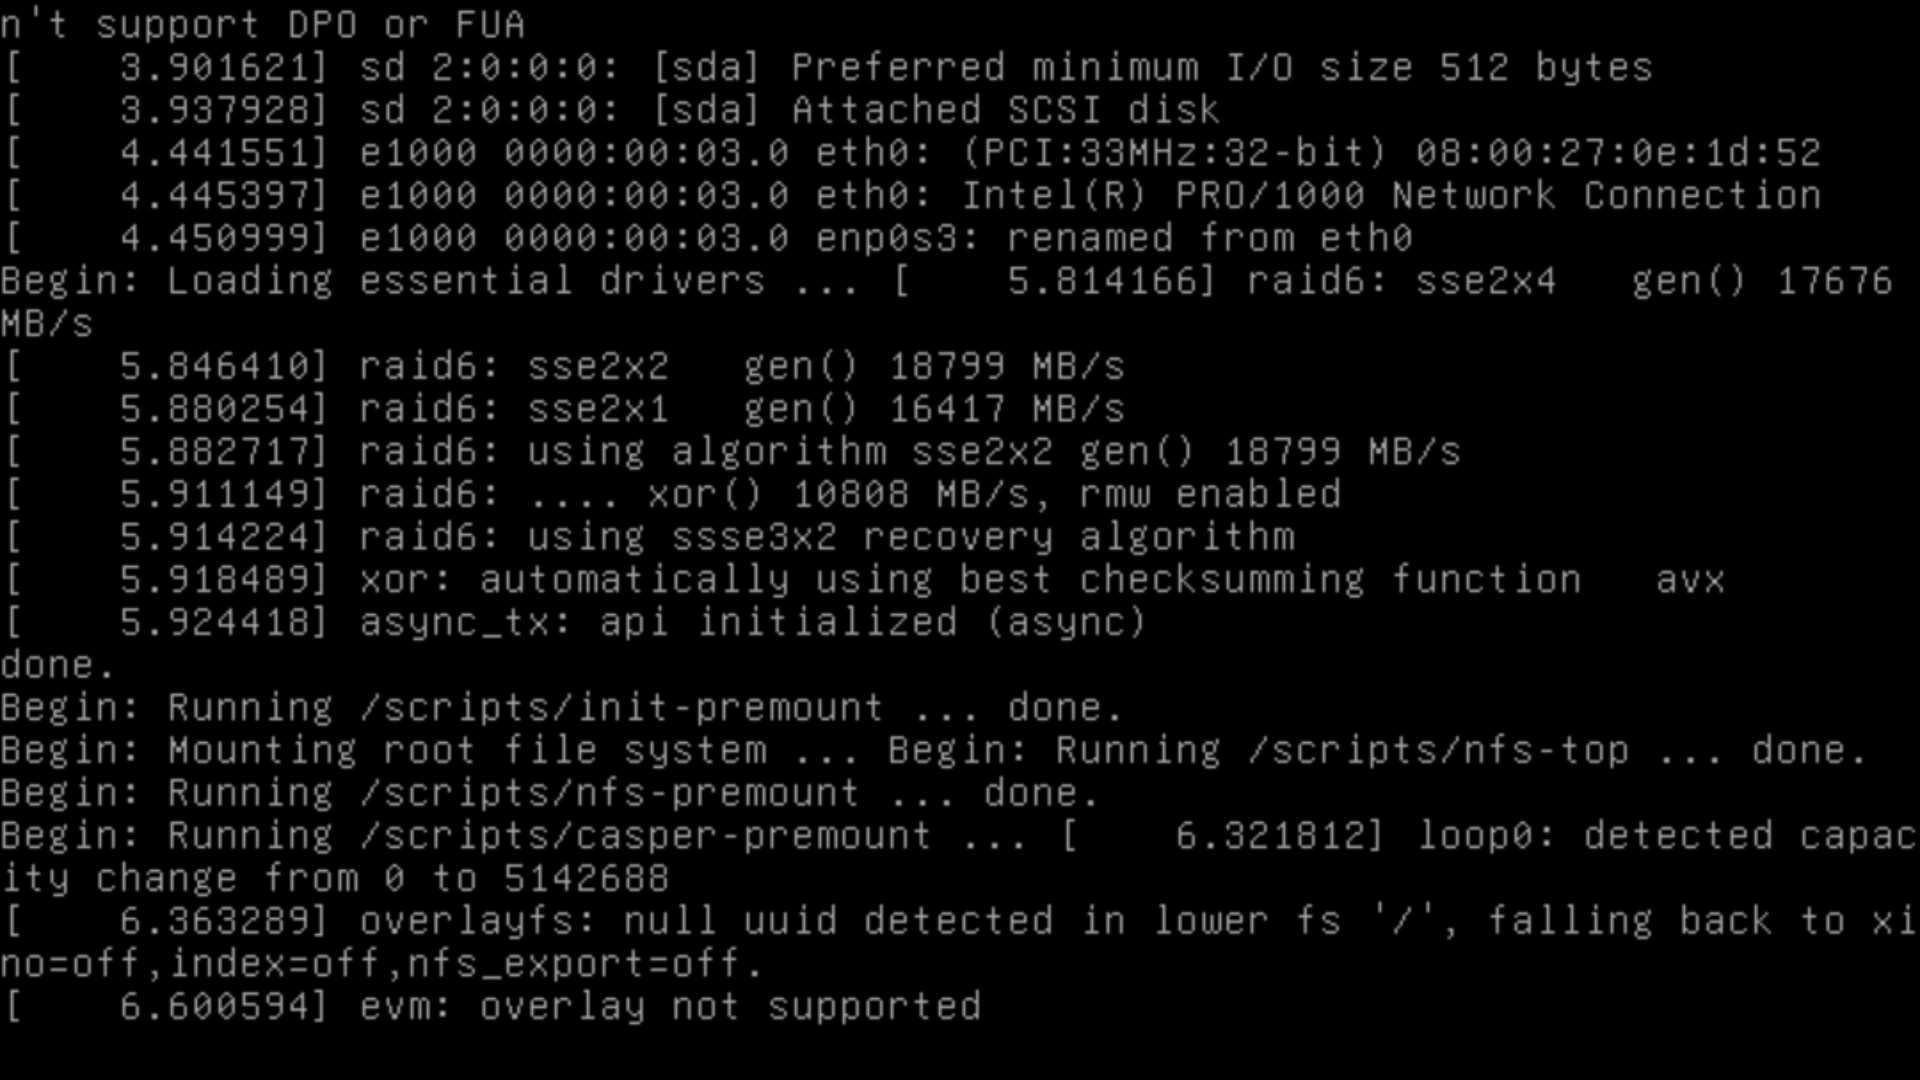
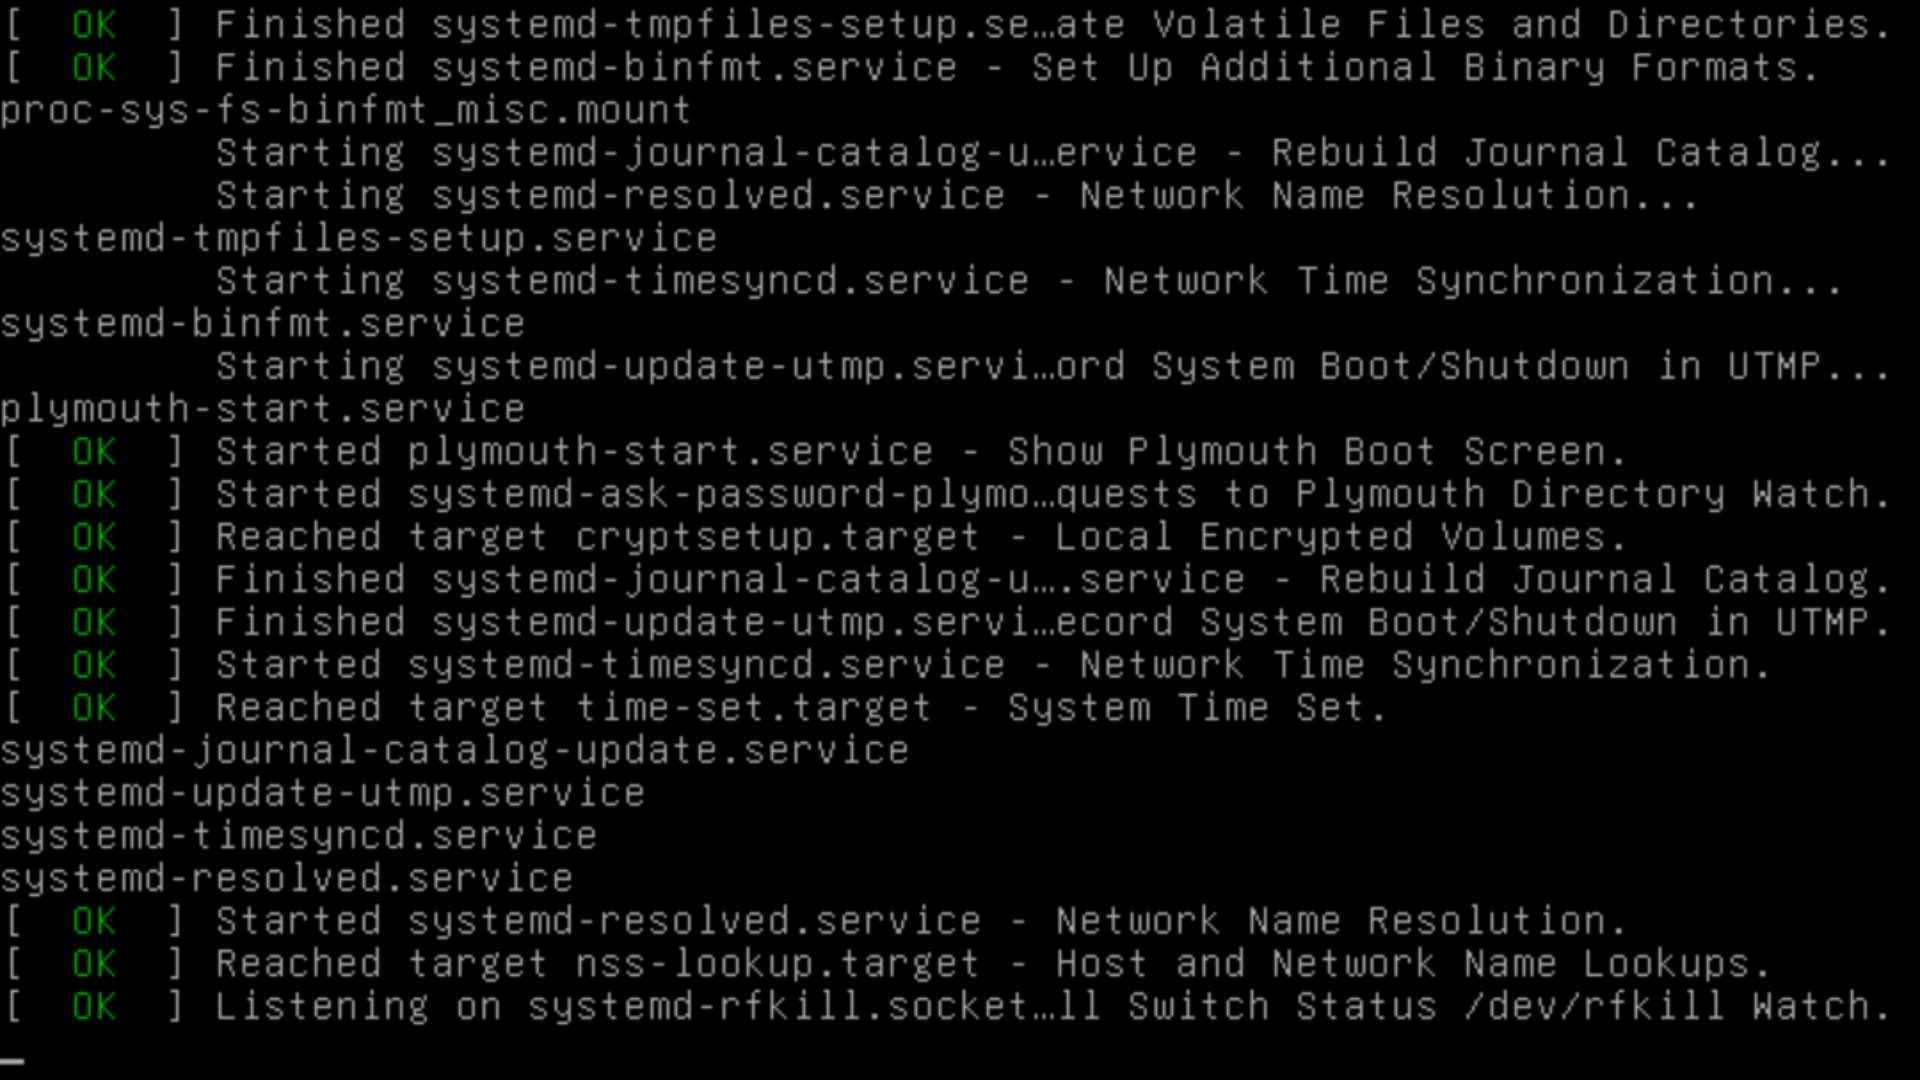
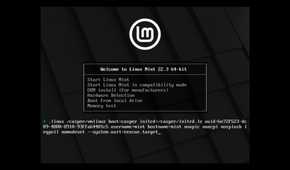
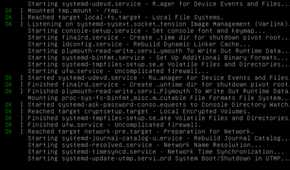
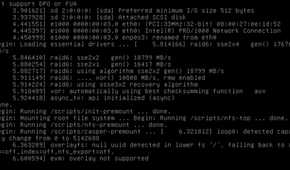
ورود به ویرایشگر GRUB جایی است که بیشتر فرایندهای بازیابی محلی از آنجا آغاز میشود. سیستم را روشن کنید، منو را ظاهر کنید، روی ورودی موردنظر کلید E را فشار دهید و به انتهای خطی که با “linux” شروع میشود بروید. هر چیزی که آنجا تایپ کنید، در همان لحظهای که برای بوت، Ctrl+X یا F10 را فشار میدهید اعمال میشود. زیاد نگران نباشید، چون هیچچیز ذخیره نمیشود؛ پس اگر اشتباهی پیش بیاید، یک راهاندازی مجدد معمولی همهچیز را به حالت قبل برمیگرداند.
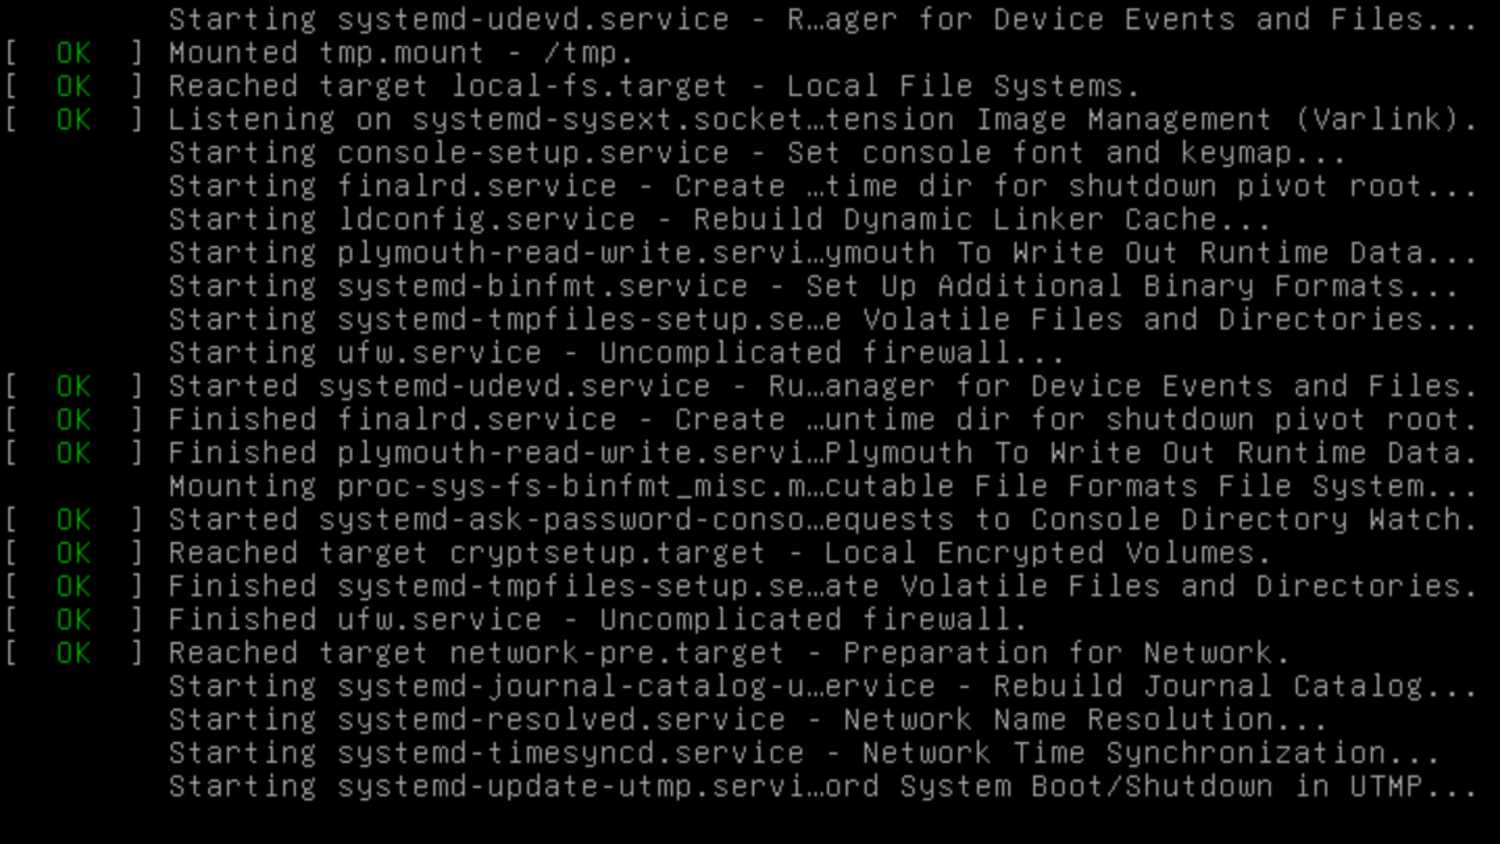
آنچه اضافه میکنید بستگی به این دارد که مشکل کجاست. اضافه کردن systemd.unit=rescue.target شما را به حالت تککاربره (single-user) بوت میکند. فایلسیستمهای محلی شما mount میشوند و ثبت رویدادهای پایه اجرا میشود، اما شبکه و میزکار گرافیکی نادیده گرفته میشوند و شما به خط فرمان root میرسید.
اگر مشکل شما جدول فایلسیستم باشد و حالت نجات هم روی آن متوقف شود، بهجای آن گزینهٔ systemd.unit=emergency.target را امتحان کنید. حالت اضطراری مینیمالتر است؛ اصلاً فایلسیستمهای ثانویهٔ شما را سوار نمیکند و روت را فقطخواندنی نگه میدارد، که همین اندازه ابزار برای شروع بررسی کافی است.
اگر مشکل از خود systemd است یا نمیتوانید از مرحلهٔ احراز هویت عبور کنید، گزینهٔ init=/bin/sh یا init=/bin/bash را اضافه کنید. این کار به هسته میگوید که systemd را کاملاً نادیده بگیرد و یک شل را مستقیماً بهعنوان PID 1 اجرا کند. این فقط یک شل روت خام است، پس به رمز عبور یا چیز دیگری نیاز نخواهید داشت.
به نظر من چند فلگ دیگر هم هست که میتوانید امتحان کنید. افزودن rd.fstab=0 به سیستم میگوید fstab خراب را نادیده بگیرد، و nomodeset مانع میشود درایور گرافیکی خرابکار خروجی تصویر شما را از کار بیندازد. نکتهای که خیلی از افراد را در این شلهای مینیمال غافلگیر میکند این است که فایلسیستم روت عمداً بهصورت فقطخواندنی سوار میشود.
این کار اجازه میدهد هسته آن را بهطور تمیز بررسی کند بدون اینکه همزمان چیزی روی آن بنویسد. در شل init=/bin/sh هیچ چیزی آن را دوباره سوار نمیکند، پس میتوانید فایلها را بخوانید اما نمیتوانید تغییرات را ذخیره کنید. راهحل، دستور mount -o remount,rw / است و پس از آن دسترسی کامل نوشتن خواهید داشت.
از آنجا به بعد، تعمیرات معمولاً کارهای سادهای هستند. میتوانید یک غلط املایی یا UUID اشتباه را در /etc/fstab اصلاح کنید، رمز فراموششده را با ویرایش /etc/shadow بازنشانی کنید، ماژول گرافیکی دردسرساز را حذف کنید، یا بهروزرسانی بستهای را که خرابکاری کرده بود به حالت قبل برگردانید.
وقتی کار تمام شد، به یاد داشته باشید که شما هنوز فقط یک شل خام بدون هیچ مدیر پردازشی در حال اجرا دارید، پس دستور ریاستارت معمولی کار نخواهد کرد. ابتدا دستور sync را اجرا کنید تا هر چیزی که هنوز در حافظه است به دیسک منتقل شود، سپس از reboot -f یا echo b > /proc/sysrq-trigger برای راهاندازی مجدد اجباری استفاده کنید. رد کردن مرحلهٔ sync به همین دلیل است که تعمیری که تازه انجام دادهاید را از دست میدهید.
منوی GRUB شما میتواند یک حفرهٔ امنیتی باشد
برخی مشکلات برای تعمیر به یک لایو USB نیاز دارند
امنیت فیزیکی روی ماشینهای لینوکس اهمیت بسیار زیادی دارد، چون اگر کسی بتواند پشت کیبورد بنشیند، سیستم را ریبوت کند و مدخل GRUB را ویرایش کند، دسترسی روت در اختیارش خواهد بود. هیچ درخواست رمز عبوری میان او و فایلهای روی دیسک قرار نمیگیرد.
اگر این موضوع نگرانتان میکند، راه اصلی برای قفل کردن آن استفاده از رمز عبور GRUB است. با دستور grub-mkpasswd-pbkdf2 یک رمز هششده تولید میکنید و آن را به /etc/grub.d/40_custom اضافه میکنید. پس از آن، هر کسی که بخواهد مدخل بوت را ویرایش کند یا کنسول GRUB را باز کند، باید این رمز را وارد کند. اگر فلگ –unrestricted را به مدخلهای بوت معمولیتان اضافه کنید، بوت روزمره همچنان بدون هیچ درخواستی کار میکند و فقط ویرایش قفل میشود.
ویرایش GRUB هر بار هم نمیتواند نجاتتان دهد. اگر هدر LUKS روی دیسک خراب یا بازنویسی شده باشد، initramfs چیزی برای باز کردن قفل ندارد و اصلاً نمیتواند درایو را باز کند، و بدون یک پشتیبان خارجی از آن هدر، در دردسر جدی خواهید بود.
اگر /boot یا پارتیشن سیستمی EFI آسیب دیده باشد، GRUB نمیتواند فایلهای خودش را بارگذاری کند و پیش از آنکه منویی برای ویرایش ببینید، با خط فرمان «grub rescue>» یا یک خطای فرمور مواجه میشوید. و اگر یک بهروزرسانی نیمهکاره initramfs را خالی گذاشته یا درایور کنترلر ذخیرهسازی شما را از آن حذف کرده باشد، هسته بهسادگی نمیتواند با دیسک شما ارتباط برقرار کند.
در هر یک از این موارد، وقت آن رسیده که سراغ یک USB لایو بروید. از آن بوت کنید، دستگاههای ذخیرهسازیتان را پیدا کنید و پارتیشنهای روت و EFI را مونت کنید. سپس /dev و /proc و /sys را با bind-mount داخل سیستم مونتشده قرار دهید و با chroot وارد آن شوید. از داخل chroot میتوانید dracut یا update-initramfs را اجرا کنید، GRUB را دوباره نصب کنید یا هر بخشی که از دست رفته را بازگردانید.
این کار همهچیز را درست نمیکند
این کار یک دیسک مرده را نجات نمیدهد. اگر هدر LUKS شما از بین رفته یا پارتیشن بوتتان نابود شده، ویرایشگر GRUB کمکی نمیکند و به یک USB لایو و کمی صبر نیاز خواهید داشت. دستورها هم در شرایط فشار بهراحتی اشتباه تایپ میشوند، پس بهتر است قبل از آنکه به آنها نیاز پیدا کنید، یادداشتشان کنید. با این حال، بیشتر خرابیهای بوتی که دیدهام کوچک بودهاند؛ مثل یک خط اشتباه در fstab یا درایوری که بد کار میکند.
دیدگاهتان را بنویسید